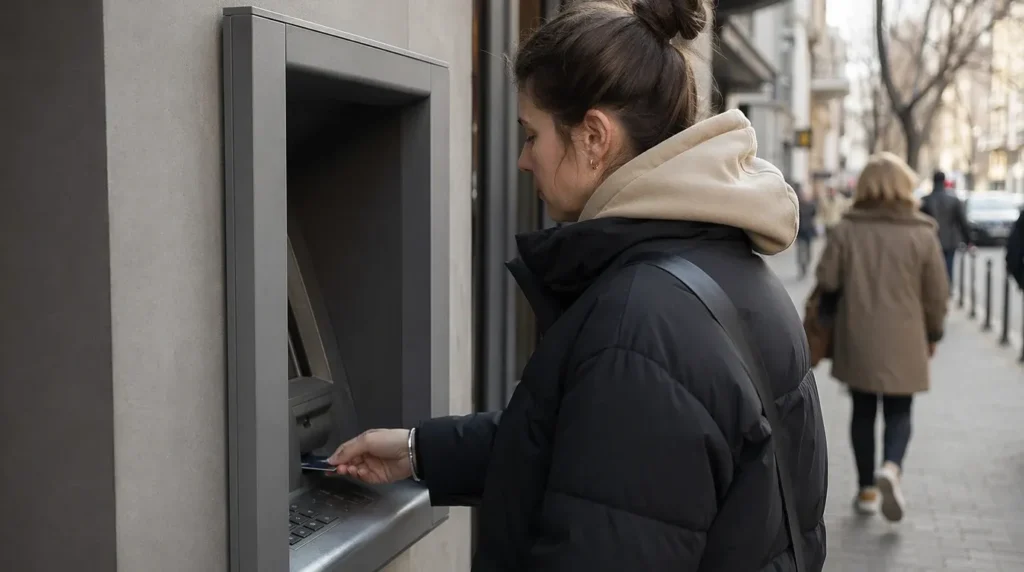
השתמשו בכספומטים בזהירות
מדווחים על סקימינג בכספומטים באוקראינה, במיוחד במכשירים שאינם של בנק. עדיף להשתמש בכספומטים בתוך סניפי בנק, בלובי של בנקים או במקומות מפוקחים אחרים. בדרך כלל הם מתוחזקים טוב יותר ופחות חשופים להתעסקות זדונית.
לפני שאתם מכניסים את הכרטיס, בדקו את חריץ הכרטיס ואת לוח המקשים. אם משהו נראה רופף, שרוט, לא מיושר או חריג, השתמשו במכשיר אחר. כסו את ה-PIN שלכם ביד בכל פעם. אל תאפשרו לאף אחד לעמוד קרוב מספיק כדי לראות את ההקלדה שלכם.
השתמשו בתשלום ללא מגע במידת האפשר. שמרו את משיכות המזומן רק למה שאתם צריכים לאותו יום. אם הכרטיס שלכם מועתק או נגנב, יתרות קטנות יותר מצמצמות את הנזק.
שמרו על בטיחות ב-Wi-Fi ציבורי
Wi-Fi חינמי בבתי קפה, במלונות ובמקומות ציבוריים נפוץ, אך הוא לא תמיד מוצפן. כדאי להניח שנתונים שנשלחים ברשתות פתוחות עלולים להיות מיירטים. אל תתחברו לאפליקציות בנקאות, לחשבונות דוא"ל או לשירותי ממשל ב-Wi-Fi ציבורי, אלא אם כן מופעלת אצלכם רשת VPN אמינה.
רשת VPN לא הופכת אתכם לבלתי נראים, אבל היא מוסיפה שכבת הגנה שימושית. אם אינכם משתמשים באחת, עברו לנתונים סלולריים לכל דבר רגיש. כבו חיבור אוטומטי לרשתות פתוחות בטלפון ובמחשב הנייד. שכחו רשתות לאחר השימוש אם אינכם צריכים אותן שוב.
השאירו את Bluetooth ואת שיתוף הקבצים כבויים כשאינכם צריכים אותם. עדכנו את הטלפון ואת האפליקציות לפני הנסיעה. תיקוני אבטחה חשובים יותר ממה שרוב האנשים מצפים.
שימו לב לפישינג בהודעות ובקודי QR
הודעות פישינג באוקראינית וברוסית נפוצות. הן עשויות לטעון שיש בעיה במשלוח, תקלה בבנק, הודעת מס, קנס או חבילה שמחכה לכם. ההודעה כוללת לעיתים קרובות קישור שמוביל לדף התחברות מזויף או להורדת תוכנה זדונית. אל תלחצו על קישורים משולחים לא מוכרים. אם ההודעה נראית חשובה, פתחו את השירות ישירות דרך האפליקציה הרשמית או האתר, שאתם מקלידים בעצמכם.
גם הונאות בקודי QR קיימות באתרי תיירות, באזורי חניה ועל כרזות או מדבקות. קוד QR מזויף יכול לשלוח אתכם לדף תשלום שנראה אמיתי. לפני הסריקה, בדקו אם הקוד נראה כמו מדבקה שהודבקה מעל קוד אחר. אם אתם משלמים על משהו, ודאו את שם הסוחר לפני הזנת פרטי הכרטיס.
היו זהירים עם כל הודעה שיוצרת לחץ. אם היא אומרת שהחשבון שלכם ייחסם היום, שהחבילה שלכם תוחזר עכשיו, או שהתשלום נכשל וחייבים לתקן אותו מיד, עצרו ובדקו קודם. תחושת דחיפות היא טריק נפוץ.
הגנו על מספר הטלפון ועל אפליקציות הבנקאות שלכם
דווח על הונאות החלפת SIM. פושעים מנסים להעביר את מספר הטלפון שלכם לכרטיס SIM חדש כדי שיוכלו לקבל את קודי ה-SMS שלכם. עליכם להגן על המספר שלכם באותה הקפדה שבה אתם מגנים על הכרטיס. שאלו את מפעיל הסלולר שלכם על הגנה נוספת לחשבון, כגון נעילת העברת מספר או נעילת החלפת SIM אם היא זמינה.
השתמשו באימות מבוסס אפליקציה במידת האפשר במקום בקודי SMS. מנהל סיסמאות עוזר לכם להשתמש בסיסמאות חזקות וייחודיות לכל חשבון. אם הטלפון שלכם אובד או נגנב, שנו מיד את הסיסמאות לבנק ולדוא"ל ממכשיר אחר.
לאפליקציות של Monobank ו-PrivatBank יש זיהוי הונאה חזק, אך הן עדיין תלויות בזהירות שלכם. עברו במהירות על ההתראות. אם אתם רואים תשלום או התחברות שאינכם מזהים, חסמו את הכרטיס או את החשבון מהאפליקציה ופנו מיד לבנק.
מה לעשות אם משהו נראה לא תקין
אם אתם חושבים שפרטי הכרטיס שלכם אולי הועתקו, הקפיאו את הכרטיס באפליקציית הבנק שלכם ודווחו על כך לבנק. אם אתם חושדים בקישור פישינג, אל תזינו שום פרטים ומחקו את ההודעה לאחר שבדקתם אם צריך לדווח עליה. אם לחצתם על קישור חשוד, שנו את הסיסמה לחשבון הזה ממכשיר בטוח.
אם הטלפון שלכם מפסיק לקלוט אות בלי סיבה ברורה, צרו קשר במהירות עם מפעיל הסלולר שלכם. אובדן פתאומי של שירות יכול להיות סימן להונאת החלפת SIM. אם הבנק שולח לכם קוד או התראה שלא ביקשתם, התייחסו לכך כאזהרה ובדקו את החשבונות שלכם מיד.
שמרו פרטי קשר לשעת חירום של הבנק ושל מפעיל הסלולר שלכם שמורים גם במצב לא מקוון. אם הטלפון שלכם נפגע, ייתכן שלא תוכלו לחפש אותם בקלות.
הרגלים מעשיים שמפחיתים את הסיכון שלכם
- השתמשו בכספומטים בתוך סניפי בנק או במקומות מפוקחים אחרים.
- כסו את ה-PIN ושמרו את הכרטיס שלכם בטווח הראייה במהלך כל עסקה.
- השתמשו ב-VPN ב-Wi-Fi ציבורי או עברו לנתונים סלולריים.
- אל תסרקו קודי QR אלא אם כן אתם סומכים על המקור.
- פתחו שירותי בנקאות ומשלוחים רק דרך אפליקציות רשמיות או כתובות אינטרנט שהוקלדו.
- הפעילו התראות באפליקציה על שימוש בכרטיס, התחברויות והעברות.
- הגנו על מספר הטלפון שלכם אצל המפעיל אם זמינות הגנות נוספות.
רוב הסיכונים הקיברנטיים שתיתקלו בהם באוקראינה הם אותם סיכונים שתיתקלו בהם גם במקומות אחרים. ההבדל הוא שאתם צריכים להיות מכוונים יותר במקומות ציבוריים וברשתות משותפות. האטו, ודאו את המקור, והשתמשו ישירות באפליקציית הבנק או בשירות הרשמי.