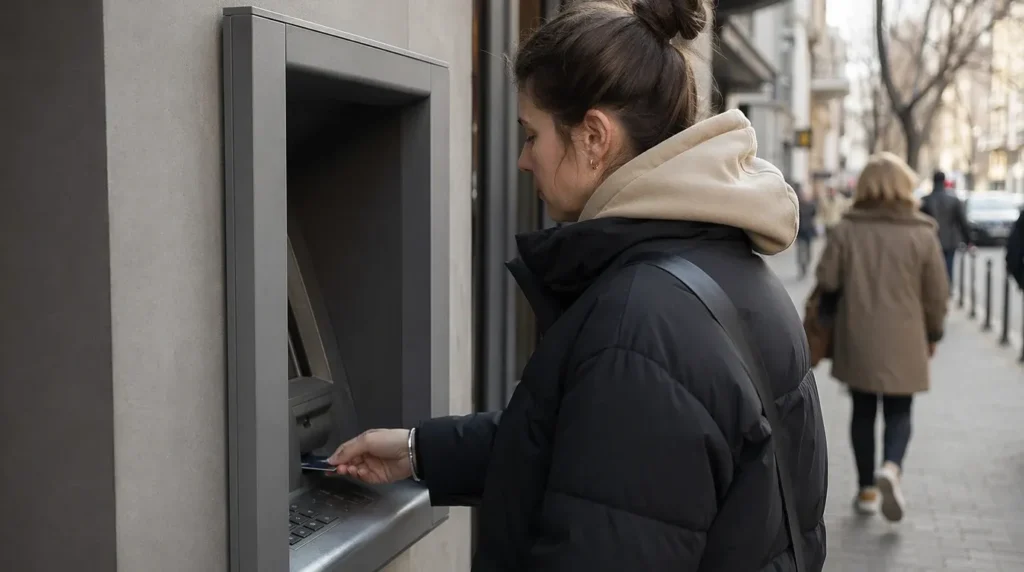
एटीएम का सावधानी से उपयोग करें
यूक्रेन में, विशेषकर गैर-बैंक मशीनों पर, एटीएम स्किमिंग की रिपोर्ट की गई है। आपको बैंक शाखाओं, बैंक लॉबी या अन्य निगरानी वाले स्थानों के अंदर स्थित एटीएम को प्राथमिकता देनी चाहिए। ये आमतौर पर बेहतर रखरखाव वाली होती हैं और छेड़छाड़ की संभावना कम होती है।
कार्ड डालने से पहले, कार्ड स्लॉट और कीपैड को देखें। यदि कुछ भी ढीला, खरोंचा हुआ, असमान या असामान्य लगे, तो दूसरी मशीन का उपयोग करें। हर बार अपना पिन हाथ से ढकें। किसी को इतना पास न आने दें कि वह आपको पिन दर्ज करते हुए देख सके।
जहाँ संभव हो, संपर्क रहित भुगतान का उपयोग करें। नकद निकासी को केवल दिन भर की आवश्यकता तक सीमित रखें। यदि आपका कार्ड कॉपी या चोरी हो जाता है, तो कम शेष राशि नुकसान को कम करती है।
सार्वजनिक वाई-फ़ाई पर सुरक्षित रहें
कैफे, होटलों और सार्वजनिक स्थानों पर मुफ्त वाई-फ़ाई आम है, लेकिन यह हमेशा एन्क्रिप्टेड नहीं होता। आपको मानकर चलना चाहिए कि खुले नेटवर्क पर भेजा गया डेटा बीच में पकड़ा जा सकता है। सार्वजनिक वाई-फ़ाई पर बैंकिंग ऐप, ईमेल खाते या सरकारी सेवाओं में लॉग इन न करें, जब तक कि आपके पास विश्वसनीय वीपीएन सक्रिय न हो।
वीपीएन आपको अदृश्य नहीं बनाता, लेकिन यह सुरक्षा की एक उपयोगी परत जोड़ता है। यदि आप इसका उपयोग नहीं करते हैं, तो संवेदनशील कार्यों के लिए मोबाइल डेटा पर स्विच करें। अपने फोन और लैपटॉप पर खुले नेटवर्क से स्वचालित कनेक्शन बंद करें। यदि आपको नेटवर्क की फिर से आवश्यकता नहीं है, तो उपयोग के बाद उन्हें भूल जाएँ।
जब आवश्यकता न हो, ब्लूटूथ और फ़ाइल साझाकरण बंद रखें। यात्रा से पहले अपना फोन और ऐप अपडेट करें। सुरक्षा पैच उतने अधिक महत्वपूर्ण हैं जितना अधिकांश लोग समझते हैं।
संदेशों और क्यूआर कोड में फ़िशिंग पर नज़र रखें
यूक्रेनी और रूसी में फ़िशिंग संदेश आम हैं। इनमें यह दावा हो सकता है कि डिलीवरी में समस्या है, बैंक से संबंधित मुद्दा है, कर सूचना है, जुर्माना है, या आपका कोई पार्सल प्रतीक्षा में है। संदेश में अक्सर एक लिंक होता है जो नकली लॉगिन पृष्ठ या मैलवेयर डाउनलोड तक ले जाता है। अज्ञात प्रेषकों के लिंक पर क्लिक न करें। यदि संदेश महत्वपूर्ण लगे, तो सेवा को सीधे उसकी आधिकारिक ऐप या उस वेबसाइट के माध्यम से खोलें जिसे आप स्वयं टाइप करते हैं।
पर्यटक स्थलों, पार्किंग क्षेत्रों तथा पोस्टरों या स्टिकरों पर क्यूआर कोड घोटाले भी मौजूद हैं। नकली क्यूआर कोड आपको ऐसे भुगतान पृष्ठ पर भेज सकता है जो वास्तविक दिखता है। स्कैन करने से पहले जाँच लें कि क्या कोड किसी दूसरे के ऊपर चिपकाया गया स्टिकर तो नहीं लगता। यदि आप किसी चीज़ का भुगतान कर रहे हैं, तो कार्ड विवरण दर्ज करने से पहले व्यापारी का नाम सत्यापित करें।
किसी भी ऐसे संदेश के प्रति सावधान रहें जो दबाव बनाता हो। यदि उसमें कहा गया है कि आपका खाता आज ब्लॉक हो जाएगा, आपका पार्सल अभी वापस कर दिया जाएगा, या आपका भुगतान विफल हो गया है और उसे तुरंत ठीक करना होगा, तो रुकें और पहले सत्यापित करें। तात्कालिकता एक सामान्य चाल है।
अपने मोबाइल नंबर और बैंकिंग ऐप्स की सुरक्षा करें
सिम-स्वैप धोखाधड़ी की रिपोर्ट की गई है। अपराधी आपके फोन नंबर को नए सिम कार्ड पर स्थानांतरित करने की कोशिश करते हैं ताकि वे आपके एसएमएस कोड प्राप्त कर सकें। आपको अपने नंबर की उतनी ही सावधानी से सुरक्षा करनी चाहिए जितनी अपने कार्ड की। अपने मोबाइल ऑपरेटर से अतिरिक्त खाता सुरक्षा के बारे में पूछें, जैसे उपलब्ध होने पर पोर्ट-आउट या सिम-परिवर्तन लॉक।
जहाँ संभव हो, एसएमएस कोड के बजाय ऐप-आधारित प्रमाणीकरण का उपयोग करें। पासवर्ड मैनेजर आपको हर खाते के लिए मजबूत, अद्वितीय पासवर्ड उपयोग करने में मदद करता है। यदि आपका फोन खो जाए या चोरी हो जाए, तो तुरंत किसी अन्य डिवाइस से अपने बैंकिंग और ईमेल पासवर्ड बदलें।
मोनोबैंक और प्राइवाटबैंक ऐप्स में मजबूत धोखाधड़ी पहचान है, लेकिन वे फिर भी आपकी अपनी सावधानी पर निर्भर करते हैं। सूचनाओं की जल्दी समीक्षा करें। यदि आपको कोई ऐसा भुगतान या लॉगिन दिखे जिसे आप पहचानते नहीं हैं, तो ऐप से कार्ड या खाता ब्लॉक करें और तुरंत बैंक से संपर्क करें।
यदि कुछ गलत लगे तो क्या करें
यदि आपको लगता है कि आपके कार्ड विवरण कॉपी किए जा सकते हैं, तो बैंकिंग ऐप में कार्ड फ्रीज़ करें और बैंक को इसकी रिपोर्ट करें। यदि आपको किसी फ़िशिंग लिंक का संदेह है, तो कोई भी विवरण दर्ज न करें और जाँचने के बाद संदेश हटा दें कि क्या इसकी रिपोर्ट करनी चाहिए। यदि आपने किसी संदिग्ध लिंक पर क्लिक किया है, तो उस खाते का पासवर्ड किसी सुरक्षित डिवाइस से बदलें।
यदि आपका फोन बिना किसी स्पष्ट कारण के सिग्नल प्राप्त करना बंद कर दे, तो तुरंत अपने मोबाइल ऑपरेटर से संपर्क करें। सेवा का अचानक बंद होना सिम-स्वैप धोखाधड़ी का संकेत हो सकता है। यदि आपका बैंक कोई ऐसा कोड या अलर्ट भेजे जिसे आपने अनुरोध नहीं किया था, तो उसे चेतावनी मानें और तुरंत अपने खातों की जाँच करें।
अपने बैंक और मोबाइल ऑपरेटर के आपातकालीन संपर्क विवरण ऑफ़लाइन सहेजकर रखें। यदि आपका फोन समझौता कर लिया गया हो, तो आप उन्हें आसानी से खोज नहीं पाएँगे।
जोखिम कम करने वाली व्यावहारिक आदतें
- बैंक शाखाओं या अन्य निगरानी वाले स्थानों के अंदर एटीएम का उपयोग करें।
- अपना पिन ढकें और हर लेनदेन के दौरान अपना कार्ड दृष्टि में रखें।
- सार्वजनिक वाई-फ़ाई पर वीपीएन का उपयोग करें या मोबाइल डेटा पर स्विच करें।
- जब तक स्रोत पर भरोसा न हो, क्यूआर कोड स्कैन न करें।
- बैंक और डिलीवरी सेवाएँ केवल आधिकारिक ऐप्स या टाइप किए गए वेब पते के माध्यम से खोलें।
- कार्ड उपयोग, लॉगिन और ट्रांसफ़र के लिए ऐप अलर्ट सक्षम करें।
- यदि अतिरिक्त सुरक्षा उपाय उपलब्ध हों, तो अपने ऑपरेटर के माध्यम से अपने मोबाइल नंबर की सुरक्षा करें।
यूक्रेन में आपके सामने आने वाले अधिकांश साइबर जोखिम वही हैं जो आपको अन्य जगहों पर भी मिलते हैं। अंतर यह है कि सार्वजनिक स्थानों और साझा नेटवर्क पर आपको अधिक जानबूझकर काम करना चाहिए। धीमे चलें, स्रोत की पुष्टि करें, और बैंक ऐप या आधिकारिक सेवा का सीधे उपयोग करें।