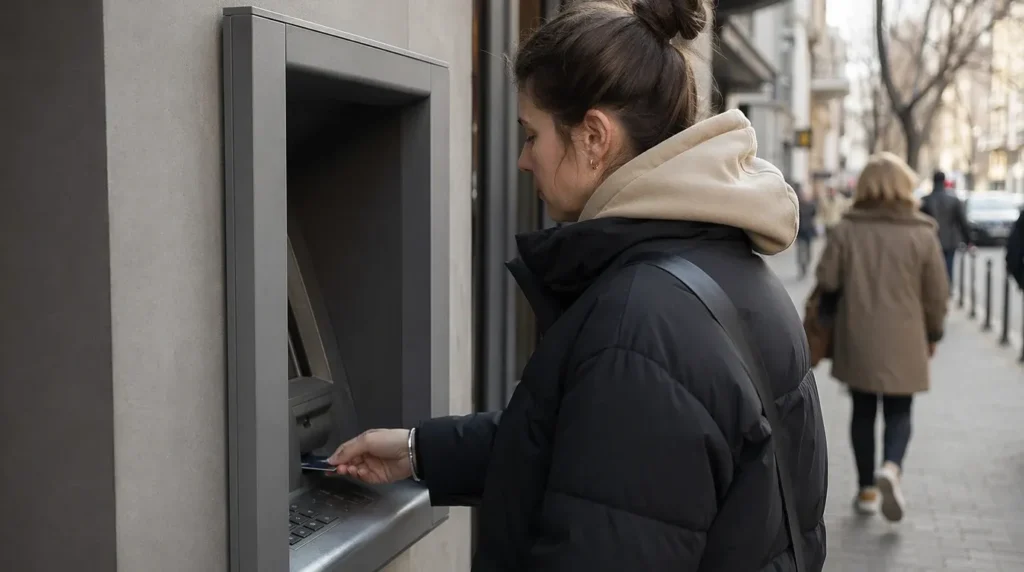
Користуйтеся банкоматами обережно
В Україні повідомляють про скімінг у банкоматах, особливо в небанківських пристроях. Перевагу слід надавати банкоматам у відділеннях банків, банківських холах або інших місцях під наглядом. Вони зазвичай краще обслуговуються і менше піддаються втручанню.
Перед тим як вставити картку, огляньте слот для картки та клавіатуру. Якщо щось виглядає розхитаним, подряпаним, зміщеним або незвичним, скористайтеся іншим банкоматом. Щоразу прикривайте PIN-код рукою. Не дозволяйте нікому стояти настільки близько, щоб бачити, як ви його вводите.
За можливості користуйтеся безконтактною оплатою. Знімайте готівку лише в обсязі, який потрібен вам на день. Якщо вашу картку скопіюють або викрадуть, менший залишок коштів зменшить збитки.
Дотримуйтеся безпеки в публічному Wi-Fi
Безплатний Wi-Fi у кафе, готелях і громадських місцях поширений, але він не завжди зашифрований. Слід виходити з того, що дані, надіслані через відкриті мережі, можуть бути перехоплені. Не входьте до банківських застосунків, електронної пошти або державних сервісів у публічному Wi-Fi, якщо у вас не активовано надійний VPN.
VPN не робить вас невидимими, але додає корисний рівень захисту. Якщо ви ним не користуєтеся, для будь-яких чутливих операцій переходьте на мобільні дані. Вимкніть автоматичне підключення до відкритих мереж на телефоні та ноутбуці. Після використання забувайте мережі, якщо вони вам більше не потрібні.
Тримайте Bluetooth і спільний доступ до файлів вимкненими, коли вони вам не потрібні. Оновіть телефон і застосунки перед поїздкою. Оновлення безпеки важливіші, ніж більшість людей очікує.
Стережіться фішингу в повідомленнях і QR-кодах
Фішингові повідомлення українською та російською мовами поширені. У них можуть стверджувати, що є проблема з доставкою, банківське питання, податкове повідомлення, штраф або посилка, яка чекає на вас. У повідомленні часто є посилання, що веде на фальшиву сторінку входу або завантаження шкідливого програмного забезпечення. Не переходьте за посиланнями від невідомих відправників. Якщо повідомлення здається важливим, відкрийте сервіс безпосередньо через його офіційний застосунок або вебсайт, який ви введете самостійно.
Шахрайство з QR-кодами також трапляється в туристичних місцях, на парковках, а також на плакатах чи наліпках. Фальшивий QR-код може перенаправити вас на сторінку оплати, яка виглядає справжньою. Перед скануванням перевірте, чи код не схожий на наліпку, наклеєну поверх іншого. Якщо ви щось оплачуєте, перед введенням даних картки перевірте назву продавця.
Будьте обережні з будь-яким повідомленням, яке створює тиск. Якщо там сказано, що сьогодні ваш обліковий запис буде заблоковано, посилку буде повернено негайно або платіж не пройшов і його потрібно терміново виправити, зупиніться і спершу перевірте інформацію. Відчуття терміновості є поширеним прийомом.
Захистіть свій номер телефону та банківські застосунки
Повідомляють про шахрайство з SIM-swap. Зловмисники намагаються перенести ваш номер телефону на нову SIM-картку, щоб отримувати ваші SMS-коди. Потрібно захищати свій номер так само уважно, як і картку. Запитайте у свого мобільного оператора про додатковий захист облікового запису, наприклад блокування перенесення номера або зміну SIM, якщо така опція доступна.
За можливості використовуйте автентифікацію через застосунок замість SMS-кодів. Менеджер паролів допомагає використовувати надійні, унікальні паролі для кожного облікового запису. Якщо телефон загублено або його викрадено, негайно змініть паролі до банківських сервісів і електронної пошти з іншого пристрою.
Застосунки Monobank і PrivatBank мають надійне виявлення шахрайства, але вони все одно залежать від вашої обережності. Швидко переглядайте сповіщення. Якщо ви бачите платіж або вхід, який не впізнаєте, заблокуйте картку або обліковий запис у застосунку та негайно зв’яжіться з банком.
Що робити, якщо щось виглядає неправильно
Якщо ви думаєте, що дані вашої картки могли бути скопійовані, заморозьте картку у банківському застосунку та повідомте про це банк. Якщо ви підозрюєте фішингове посилання, не вводьте жодних даних і видаліть повідомлення після перевірки, чи потрібно його повідомити. Якщо ви перейшли за підозрілим посиланням, змініть пароль до цього облікового запису з безпечного пристрою.
Якщо ваш телефон раптово перестав приймати сигнал без очевидної причини, швидко зв’яжіться з мобільним оператором. Раптова втрата зв’язку може бути ознакою шахрайства SIM-swap. Якщо ваш банк надсилає код або сповіщення, яке ви не запитували, сприймайте це як попередження і негайно перевірте свої облікові записи.
Збережіть офлайн контактні дані для зв’язку з вашим банком і мобільним оператором. Якщо ваш телефон скомпрометовано, вам може бути нелегко знайти їх іншим способом.
Практичні звички, що знижують ризик
- Користуйтеся банкоматами у відділеннях банків або інших місцях під наглядом.
- Прикривайте PIN-код і тримайте картку в полі зору під час кожної операції.
- Використовуйте VPN у публічному Wi-Fi або переходьте на мобільні дані.
- Не скануйте QR-коди, якщо не довіряєте джерелу.
- Відкривайте банківські сервіси та сервіси доставки лише через офіційні застосунки або введені вручну вебадреси.
- Увімкніть сповіщення в застосунку про використання картки, входи та перекази.
- Захистіть свій номер телефону через оператора, якщо доступні додаткові заходи безпеки.
Більшість кіберризиків, з якими ви стикаєтеся в Україні, такі самі, як і будь-де. Різниця полягає в тому, що в громадських місцях і в спільних мережах потрібно діяти більш обачно. Не поспішайте, перевіряйте джерело і користуйтеся банківським застосунком або офіційним сервісом безпосередньо.